NIS2-taugliche Sicherheit für eine Maschine, die nie für Angriffe ausgelegt war
Durch dieses Projekt hat ein System, das funktional solide war, sich aber - wie die meiste Industriesoftware - über Jahre organisch entwickelt hatte, einen dokumentierten, priorisierten Weg zur NIS2-Konformität erhalten. Dahinter steht die Haltung von ERKO selbst: Bewusstsein für die Bedrohungen, ein reifer Umgang mit Sicherheit und Verantwortung für das eigene Produkt und für die Kunden, die täglich mit ERKO-Maschinen arbeiten. Die enge Zusammenarbeit der Teams von ERKO und 54Soft hat sich ausgezahlt und die Sicherheit der Lösung sowohl auf der Hardwareseite - der SPS und ihrer Konfiguration - als auch in der damit zusammenarbeitenden Software BPS erhöht.
- 24behobene Schwachstellen und Sicherheitslücken, die kritischen zuerst
- AES-256verschlüsselte OPC-UA-Verbindung zwischen BPS und SPS mit gepinntem Steuerungszertifikat
- 0Abhängigkeiten mit bekannten Schwachstellen nach der Paketaktualisierung
Überblick
- BPS, die eigens entwickelte Anwendung von ERKO, kommuniziert über OPC UA direkt mit der SPS der Maschine und fällt damit mitten in den Anwendungsbereich von NIS2 für OT- und industrielle Steuerungssysteme.
- Kombination aus statischer Analyse (SAST), dynamischem Black-Box-Fuzzing (DAST) und manueller Architekturprüfung, gemessen an IEC 62443 ergänzend zu NIS2 Artikel 21
- Erstellung einer vollständigen Software-Stückliste (SBOM) und Abgleich jeder Komponente mit mehreren öffentlichen Schwachstellendatenbanken
- Befunde unterschiedlicher Schwere - kritisch, hoch und mittel - nach Risiko priorisiert, damit die Behebung mit dem Wichtigsten beginnen konnte
- SAST, Abhängigkeitsanalyse, Analyse des nativen Codes und SBOM-Erstellung in den SDLC-Prozess integriert, ausgeführt bei jedem Pull Request
- Neuaufbau der Verbindung BPS ↔ SPS auf OPC UA mit AES-256-Verschlüsselung, gegenseitigem Zertifikatsvertrauen, Pinning des SPS-Zertifikats und authentifizierter Anmeldung
- Überprüfung der Richtlinie zur Zugriffsverwaltung und Aktualisierung der Abhängigkeiten auf null Pakete mit bekannten Schwachstellen
BPS ist die eigene Software von ERKO - Busbar Processing Software - und sie entwirft und animiert nicht nur die Geometrie von Stromschienen, sondern kommuniziert über OPC UA auch direkt mit der SPS der Maschine und steuert das Biegen und Lochen von Al/Cu-Stromschienen. Genau diese direkte Verbindung zu physischen Produktionsanlagen bringt BPS in den Geltungsbereich der Anforderungen von Artikel 21 der NIS2-Richtlinie an die Sicherheit von OT- und Steuerungssystemen: Risikomanagement, Umgang mit Sicherheitsvorfällen, Betriebskontinuität, Sicherheit der Lieferkette, sichere Softwareentwicklung, Kryptografie, Zugriffskontrolle und sichere Kommunikation müssen nachweisbar umgesetzt sein. 54Soft führte eine vollständige Sicherheitsanalyse von BPS durch, um festzustellen, wo das System gegenüber diesen Anforderungen tatsächlich steht und was nötig ist, um die Lücke zu schließen.
So funktioniert es
Umfang
BPS steuert die SPS einer Produktionsanlage über OPC UA und fällt damit unter Artikel 21 von NIS2 für OT- und industrielle Steuerungssysteme.
Analyse
Statische Analyse des C#- und nativen C/C++-Codes, dynamisches Black-Box-Fuzzing und manuelle Architekturprüfung, dazu eine vollständige SBOM, abgeglichen mit öffentlichen Schwachstellendatenbanken.
Priorisierung
Kritische, hohe und mittlere Befunde in einem Risikoregister zusammengeführt, damit die Behebung mit dem Wichtigsten beginnt.
Härtung
Verschlüsselte SPS-Verbindung mit gepinntem Zertifikat, sichere Speicherung von Anmeldedaten und aktualisierte Abhängigkeiten, dazu Sicherheitsprüfungen bei jedem Release der Anwendung.
- SAST
- DAST / Fuzzing
- SBOM
- OPC UA
- open62541 / OpenSSL
- IEC 62443
- NIS2 Artikel 21
Lösung und Ergebnis
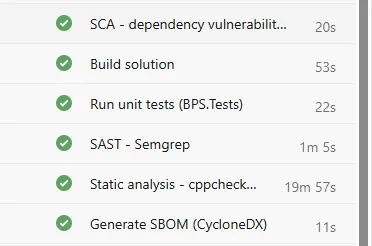
Wir haben drei Ansätze kombiniert: statische Analyse des C#- und nativen C/C++-Codes anhand der Regeln von OWASP Top 10 und CWE Top 25, dynamisches Black-Box-Fuzzing in Hunderten automatisierter Durchläufe sowie eine manuelle Prüfung von Architektur und Quellcode direkt im Repository, gemessen an den Sicherheitsstufen von IEC 62443 ergänzend zu NIS2. Parallel dazu haben wir eine vollständige Software-Stückliste erstellt und jede Komponente von BPS - direkte und transitive - mit öffentlichen Schwachstellen- und Advisory-Datenbanken abgeglichen. Über alle drei Methoden hinweg ergaben sich Befunde der Schweregrade kritisch, hoch und mittel, die wir in einem einzigen Risikoregister zusammengeführt haben. So erhielt ERKO ein klares, priorisiertes Bild davon, was zuerst zu beheben ist, statt einer langen, undifferenzierten Liste.
Die Behebung begann mit den Befunden höchster Priorität, und der größte davon war die Verbindung zur Steuerung selbst. Der native OPC-UA-Client wurde auf aktuellen Versionen von open62541 und OpenSSL neu aufgebaut und akzeptiert nur noch einen verschlüsselten, signierten Kanal (Aes256_Sha256_RsaPss) mit Benutzeranmeldung an der Steuerung. Jeder Arbeitsplatz erhält ein eigenes Zertifikat, dem die SPS ausdrücklich vertrauen muss, und BPS pinnt das Zertifikat der SPS, nachdem ein Servicetechniker dessen Fingerabdruck bestätigt hat - eine ausgetauschte oder gefälschte Steuerung wird so blockiert. Nach einem Ausfall stellt sich die Verbindung selbst wieder her, und jede abgeschwächte Testeinstellung ist stets auf dem Bildschirm sichtbar. In der Anwendung haben wir die Verwaltung von Geheimnissen und Zugriffen überprüft, eine authentifizierte Verschlüsselung gespeicherter Einstellungen und Anmeldedaten eingeführt und den Vergleich von Geheimnissen auf konstante Laufzeit umgestellt. Eine Aktualisierung der Abhängigkeiten ersetzte 38 veraltete Pakete und entfernte das letzte Paket mit einer bekannten Schwachstelle, abgesichert durch 45 neue Regressionstests. SAST, Abhängigkeitsanalyse (SCA), Analyse des nativen Codes und SBOM-Erstellung laufen bei jedem Pull Request. Vorerst arbeiten sie im Berichtsmodus; der nächste Schritt ist der Wechsel in den blockierenden Modus, parallel zur Einführung eines signierten, authentifizierten Update-Kanals für die Anwendung.
Das sagt der Kunde
Ich empfehle die Zusammenarbeit mit 54Soft von ganzem Herzen. Das Team hat bei der Umsetzung der übertragenen Aufgaben ein hohes Maß an Professionalität, Engagement und Flexibilität bewiesen.
Ganze Empfehlung lesen
Während der gesamten Zusammenarbeit wurden alle vereinbarten Korrekturen und Änderungen termingerecht geliefert, und auf neue Änderungen und Anforderungen wurde schnell und wirksam reagiert.
Das Team zeigte große Offenheit für den Dialog und schlug zugleich Lösungen vor, die das Erreichen der Projektziele unterstützten.
Besondere Anerkennung verdient die Art der Dokumentation der Arbeit.
Der Umfang der vorgenommenen Änderungen wurde klar, vollständig und entsprechend den vereinbarten Anforderungen aufbereitet, was die Verfolgung des Fortschritts und Projektentscheidungen deutlich erleichterte.
Ebenfalls sehr hoch bewerte ich die Kultur der Zusammenarbeit und Kommunikation. Besprechungen wurden professionell, effizient und zielgerichtet geführt, und Informationen flossen in jeder Projektphase reibungslos.
Dadurch war die Zusammenarbeit von einem hohen Maß an Transparenz und gegenseitigem Vertrauen geprägt.
Das Unternehmen ist ein zuverlässiger und vertrauenswürdiger Geschäftspartner, den ich für Projekte, die Pünktlichkeit, Flexibilität, hochwertige Dokumentation und eine professionelle Kundenbetreuung erfordern, uneingeschränkt empfehlen kann.
 Sławomir MichalskiLeiter der Konstruktionsabteilung, ERKO